
دسترسی به اینترنت، انتشار اطلاعات و ارتباط با بیرون از کشور، در مجموعهای از قوانین و طرحهای جمهوری اسلامی هرچه بیشتر به شناسایی هویت، دریافت مجوز و تصمیم نهادهای امنیتی و نظارتی گره میخورد. طرح «نظامبخشی فضای مجازی»، در کنار قانون تشدید مجازات جاسوسی، طرح «مقابله با نفوذ بیگانگان» و مصوبات مقابله با محتوای خلاف واقع، مسیرهای متفاوتی برای محدود کردن گردش آزاد اطلاعات فراهم میکنند؛ از کنترل زیرساخت و خدمات اینترنتی تا افزایش هزینه انتشار خبر و همکاری علمی و رسانهای.
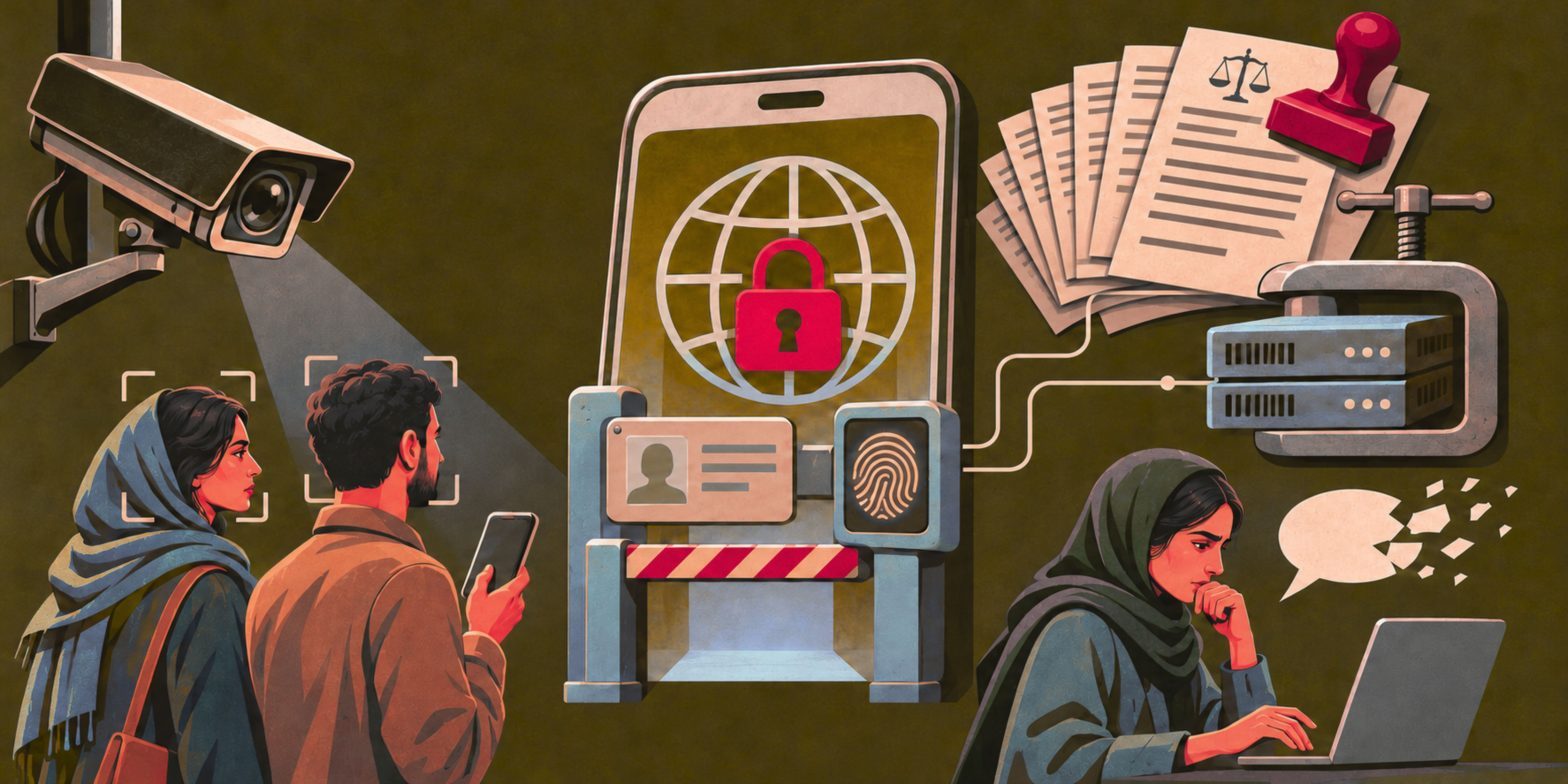
فیلتربان در گزارش مرداد ۱۴۰۴ از تعدد طرحها، لوایح و مصوباتی نوشته بود که با عنوانهای متفاوت، آزادی بیان و دسترسی به اطلاعات را محدود میکنند. بررسی متنهای منتشرشده اکنون نشان میدهد که این محدودیتها در چند نقطه به هم میرسند: شناسایی کاربر، نظارت بر سکو، کنترل انتشار و محدود کردن ارتباطات فرامرزی. حاصل احتمالی این همپوشانی، افزایش قدرت نهادهای حاکمیتی برای تعیین شرایط حضور شهروندان در فضای دیجیتال است.
یافتههای کلیدی:
- کنترل در چند لایه: شناسایی کاربران، نظارت بر خدمات، محدودیت انتشار و ثبت ارتباطات خارجی، حلقههای بههمپیوسته کنترل گردش اطلاعات را شکل میدهند.
- تداوم سیاست حذف گمنامی: طرح نظامبخشی برای اجرای الزامات سند هویت معتبر ضمانت اجرا پیشبینی میکند؛ سندی که از سال ۱۳۹۸ بر انتساب تعاملهای آنلاین به هویت اشخاص تأکید دارد.
- فشار از مسیر شرکتها و مجوزها: جریمه و تعلیق خدمات میتواند ارائهدهندگان را به اجرای سختگیرانهتر دستورهای نظارتی و محدودسازی محتوا سوق دهد.
- خودسانسوری پیش از مجازات: همپوشانی قواعد امنیتی و ابهام در مرز فعالیت مجاز، میتواند شهروندان را پیش از هر برخورد قضایی از انتشار اطلاعات یا همکاری منصرف کند.
طرح نظامبخشی فضای مجازی چه میگوید
طرح «نظامبخشی فضای مجازی» در ۱۲ مرداد ۱۴۰۴ در مجلس اعلام وصول شد. اعلام وصول، ثبت و ارجاع طرح برای بررسی است و به معنای تصویب قانون نیست. پس از آن، نسخههای متفاوتی از متن منتشر شد. مبنای بررسی این گزارش، نسخه دوم هشتمادهای است که روی آن تاریخ رسیدن متن به دست رسانهها، ۴ شهریور ۱۴۰۵، درج شده است.
موضوع اصلی این پیشنویس، تعیین ساختار تصمیمگیری و نظارت بر فعالیتهای دیجیتال است. ماده اول، شورای عالی فضای مجازی را عالیترین نهاد حکمرانی و تنها مرجع دارای صلاحیت وضع سیاستهای لازمالاجرا در این حوزه معرفی میکند. ماده دوم نیز مرکز ملی فضای مجازی را مرکز فرماندهی عملیاتی امنیت سایبری میداند و دستگاههای اجرایی را به اجرای ابلاغیههای آن ملزم میکند.
مواد سوم و چهارم، نحوه ایجاد ساختارهای تصمیمگیر و تقسیم وظایف تنظیمگری را مشخص میکنند. تنظیمگری در این متن، مجموعهای از اختیارات مقرراتگذاری، مجوزدهی، نظارت و برخورد با تخلف است. جدول ماده چهارم، ده حوزه کلان از خدمات ارتباطی، داده و هویت تا اقتصاد دیجیتال، رسانه، آموزش و سلامت را میان نهادهای مختلف تقسیم میکند. این تقسیم وظایف زیر نظر کمیسیونهای عالی شورای عالی فضای مجازی قرار میگیرد.
ماده پنجم، تخلفات ارائهدهندگان خدمات و تنبیهات آنها را تعیین میکند. احراز نکردن هویت کاربران پیش از ارائه خدمات، مطابق ضوابط «نظام هویت معتبر در فضای مجازی کشور»، یکی از این تخلفات است. تخلف از مقررات ابلاغی و خودداری از ارائه اطلاعات مربوط به رعایت قوانین به تنظیمگران نیز در این فهرست آمدهاند. برای تخلفات، از جمله جریمه یک تا ده درصد درآمد سالانه، محدودیت جذب کاربر جدید و تعلیق یا لغو مجوز پیشبینی شده است. رسیدگی بر عهده هیئتی سهنفره است و رای آن قابلیت اعتراض در دیوان عدالت اداری دارد.
ماده ششم به حقوق کاربران، از جمله دسترسی به شبکه، بیطرفی شبکه، حقوق کودک و امنیت سایبری میپردازد. ماده هفتم، ایجاد سامانهای برای نظرخواهی عمومی درباره پیشنویس تصمیمات غیر محرمانه یا غیر فوری دستگاههای اجرایی را پیشبینی میکند. ماده هشتم نیز مسئولیت اجرای تکالیف قانون را برعهده بالاترین مقام دستگاه اجرایی میگذارد و برای تخلف یا استنکاف، انفصال یا حبس در نظر میگیرد.
در نتیجه، این پیشنویس هم اختیار وضع قواعد را تعیین میکند و هم ابزار اجرای آنها را: تکلیف برای دستگاههای اجرایی، مجوز و تنبیه برای شرکتها و الزام شناسایی کاربران. اهمیت آن برای آزادی اینترنت در همین پیوند میان تصمیمگیری، ارائه خدمت و هویت شهروندان است.
از نظام هویت معتبر تا ثبت نشانی اینترنتی کاربران
مصوبه «نظام هویت معتبر در فضای مجازی کشور» در ۹ شهریور ۱۳۹۸ به تصویب شورای عالی فضای مجازی رسید. این سند، شناسایی را به خدماتی مانند بانکداری محدود نمیکند؛ دامنه آن تعاملهای فنی، مالی، فرهنگی، اجتماعی، سیاسی و اداری است. بند ششم ماده سوم میخواهد هر تعامل در فضای مجازی، مستقیم یا با واسطه، به یک شخص مشخص قابل انتساب باشد.
سند همچنین بر امکان مرتبط کردن شناسههای مختلف یک موجودیت در لایههای ارتباطی، خدماتی، کاربردی و محتوایی تأکید میکند. بنابراین، استفاده از نام مستعار لزوماً به معنای ناشناس ماندن در برابر زیرساخت شناسایی نیست. ممکن است مخاطبان یک صفحه نام واقعی گرداننده آن را ندانند، اما پیوند میان شناسهها امکان انتساب فعالیت به هویت واقعی را فراهم کند.
فیلتربان پیشتر در گزارش شهریور ۱۴۰۵ درباره احراز هویت و بیطرفی شبکه این ارتباط را بررسی کرده بود. پیشنویس نظامبخشی، با تخلف شناختن ارائه خدمت بدون احراز هویت مطابق سند سال ۱۳۹۸، برای اجرای همان الزام ابزار تنبیهی پیشبینی میکند. به این ترتیب، تداوم یک سیاست قدیمی در متن تازه دیده میشود: وابسته کردن ارائه خدمت به شناسایی استفادهکننده.
این پیوند در سطح زیرساخت نیز قابل بررسی است. در مستندات آریانت تصریح شده که IP سرورهای داخل ایران باید در شاهکار به نام مالک ثبت شود. گزارش زومیت در ۲۸ مرداد ۱۴۰۵ نیز به نقل از یک متخصص شبکه، از سابقه ثبت رابطه میان IP و دارنده آن و سختگیرانهتر شدن فرایند تایید برای اتصال مشتریان دیتاسنترها خبر میدهد. این شواهد درباره سرورها و خدمات دیتاسنتری است.
با فرض آنکه ثبت IP ثابت کاربران خانگی نیز در شاهکار انجام شود، پیوند میان هویت مشترک و نشانی اینترنتی او در سطح اتصال خانگی هم در این سازوکار قرار میگیرد. در این حالت، پرسشهای مربوط به نوع دادههای ثبتشده، مدت نگهداری، نهادهای دارای دسترسی و امکان اعتراض به ثبت نادرست، مستقیماً به حریم خصوصی مشترکان خانگی مربوط میشود.
ثبت IP به نام مشترک، بهتنهایی به معنای دسترسی به محتوای رمزگذاریشده ارتباطات یا شناسایی قطعی فردی که در هر لحظه از اتصال استفاده کرده نیست. آنچه این ثبت فراهم میکند، پیوند نشانی اینترنتی با دارنده سرویس است؛ انتساب یک فعالیت مشخص به شخص، به اطلاعات تکمیلی و شرایط استفاده از اتصال نیز بستگی دارد. همچنین وجود این رویه، بهخودیخود اثبات نمیکند که طرح نظامبخشی تصویب شده یا مبنای حقوقی آن بوده است.
تداوم کنترل محتوا در مصوبات و قوانین مختلف
ورود نهادهای حکومتی به شناسایی ناشران و پایش محتوا، پیش از طرح نظامبخشی نیز در مصوبات شورای عالی فضای مجازی مطرح شده بود. مصوبه الزامات پیشگیری و مقابله با نشر اطلاعات، اخبار و محتوای خبری خلاف واقع، مصوب دی ۱۳۹۹، برای وزارت ارشاد وظایفی مانند احراز هویت درگاههای نشر، ایجاد سازوکار رصد و راستیآزمایی و رتبهبندی ناشران تعیین میکرد.
همین مصوبه، درگاههای نشر مشمول را به ایجاد سازوکار تشخیص محتوای خلاف واقع پیش از انتشار و حذف آن پس از اطلاع موظف میکرد. سکوها نیز مکلف به ایجاد رویهها و سامانههای شناسایی و حذف فوری چنین محتوایی بودند. مصوبه همچنین تهیه لایحه قضایی برای تعیین مسئولیتها و متناسبسازی مجازاتها را درخواست میکرد.
این سابقه نشان میدهد که نظارت بر انتشار، از مسیرهای مختلف دنبال شده است: مصوبه شورا، تکلیف دستگاه اجرایی، مسئولیت ناشر و پیشنهاد قانون کیفری. یکسان دانستن وضعیت حقوقی این ابزارها دقیق نیست، اما اثر مشترک آنها میتواند افزایش فشار بر حلقههای مختلف انتشار باشد.
در پیشنویس نظامبخشی، اختیار مقرراتگذاری و امکان جریمه یا تعلیق خدمات به این مجموعه اضافه میشود. چنین اختیاراتی میتواند انگیزه شرکتها برای اجرای سختگیرانهتر دستورهای نظارتی را افزایش دهد. خطر برای آزادی بیان زمانی بیشتر میشود که هزینه باقی ماندن یک محتوا برای سکو، از هزینه حذف اشتباه آن بیشتر باشد.
قانون جاسوسی و گسترش خطر برای گردش اطلاعات
قانون تشدید مجازات جاسوسی و همکاری با رژیم صهیونیستی و کشورهای متخاصم علیه امنیت و منافع ملی، مصوب مهر ۱۴۰۴، نمونهای از ورود قانون امنیتی به فعالیت رسانهای و دسترسی دیجیتال است.
ماده چهارم این قانون، برخی فعالیتهای سیاسی، فرهنگی، رسانهای و تبلیغی و انتشار محتوا را با اوصافی مانند ایجاد رعب و وحشت عمومی یا مخالفت با امنیت ملی، مشمول مجازات میکند. همین ماده، ارسال اطلاعات به رسانهها و صفحات «بیگانه» را با شرط مخالفت با امنیت ملی، و ارسال به رسانهها و صفحات موسوم به «معاند» را در حکمی جداگانه مطرح میکند. تعیین و اعلام عمومی مصادیق گروه دوم به وزارت اطلاعات سپرده شده است.
این تفاوت برای شهروندی که قصد ارسال عکس، فیلم یا اطلاعات دارد، تعیینکننده است: ارزیابی خطر فقط به محتوای پیام وابسته نمیماند و وضعیت دریافتکننده نیز اهمیت پیدا میکند. دامنه اختیار نهادهای امنیتی در تعیین مصادیق، میتواند بر تصمیم کاربران برای انتقال اطلاعات اثر بگذارد.
ماده پنجم نیز استفاده شخصی، حمل و نگهداری تجهیزات اینترنت ماهوارهای فاقد مجوز، از جمله استارلینک، را جرمانگاری میکند. این حکم، استفاده از یکی از مسیرهای جایگزین دسترسی را در معرض مجازات قرار میدهد. به این ترتیب، قانون هم به وسیله اتصال وارد میشود و هم به رساندن اطلاعات به مخاطب.
ثبت ارتباطات خارجی و محدودیت بر تولید دانش و محتوا
طرح «مقابله با نفوذ بیگانگان» روابطی را نیز زیر نظارت میبرد که تولید دانش و محتوا به آنها وابسته است. نسخه ۳۳ مادهای گزارش کمیسیون امنیت ملی، منتشر شده در مرداد ۱۴۰۵، با متن اولیه ۱۹ مادهای تفاوت دارد. بررسی این طرح باید بر اساس نسخه مشخص و با توجه به ادامه تغییرات آن انجام شود.
تعریف کارگزار بیگانه در نسخه ۳۳ مادهای به دولت یا سرویس اطلاعاتی محدود نیست و نهادها و اشخاص تحت حمایت، استخدام یا هدایت آنها را نیز در بر میگیرد. فعالیتهای مشمول، حوزههایی مانند ارائه گزارش و اطلاعات، همکاری دانشگاهی، تعامل رسانهای و شرکت در برنامههای آموزشی و فرهنگی را پوشش میدهند.
طرح برای امور عادی و روزمره استثنا قائل میشود و میان ثبت فعالیت و اخذ مجوز تفاوت میگذارد. در نتیجه، از متن نمیتوان ممنوعیت همه ارتباطات با خارجیها را نتیجه گرفت. مسئله اصلی، گستردگی فعالیتهای مشمول و واگذاری بخشی از تعیین استثناها و فعالیتهای نیازمند مجوز به دستورالعملهای بعدی است.
پیامد محتمل برای یک مدرس، پژوهشگر یا هنرمند، افزایش وابستگی فعالیت حرفهای به تشخیص نهادهای مجوزدهنده است. نظارت در اینجا پیش از انتشار یک اثر یا گزارش آغاز میشود و میتواند بر امکان شکلگیری همکاری، دسترسی به منابع علمی و شرکت در برنامههای آموزشی اثر بگذارد.
حقوق کاربران زیر سایه استثناها
پیشنویس نظامبخشی، حق دسترسی و بیطرفی شبکه را به رسمیت میشناسد و سازوکارهایی برای نظرخواهی عمومی و اعتراض ارائهدهندگان خدمات به آرای هیات رسیدگی به تخلفات دارد. این احکام میتوانند مبنای مطالبه حقوق کاربران باشند؛ به شرط آنکه استثناها دامنه حق را از بین نبرند و راه اعتراض در عمل مؤثر باشد.
در بند مربوط به حق دسترسی، علاوه بر بدهی کاربر و حکم قطعی مرجع قضایی، وجود حکم یا دستور صریح سایر مراجع ذیصلاح قانونی نیز از موارد مجاز قطع، تعلیق یا محدودسازی خدمت شمرده شده است. متن، فهرست این مراجع یا حدود اختیار هر یک را مشخص نمیکند. این بند بهتنهایی ایجاد اختیار نامحدود برای قطع سراسری اینترنت را ثابت نمیکند، اما درباره دامنه مداخله و مرجع پاسخگو ابهام باقی میگذارد.
در کنار ممنوعیت تبعیض ناروا در مدیریت ترافیک، تدوین دستورالعمل معافیت از پالایش محتوا برای اهداف آموزشی، پژوهشی، فناوری و خبری نیز پیشبینی شده است. اگر استفاده از این معافیتها به تأیید هویت، شغل یا تشخیص نهادهای خاص وابسته شود، خطر تثبیت دسترسی نابرابر وجود خواهد داشت. جزئیات این دستورالعمل برای ارزیابی میزان این خطر تعیینکننده است.
پرسش اصلی برای شهروند، امکان دفاع از حق خود در برابر تصمیم محدودکننده است: چه نهادی باید دلیل محدودیت را اعلام کند، اعتراض در چه مدتی رسیدگی میشود و خسارت چگونه جبران خواهد شد؟ امکان اعتراض شرکتها به رای هیات تخلفات، بهخودیخود پاسخ این پرسشها برای همه کاربران نیست.
خودسانسوری و اطلاعاتی که منتشر نمیشوند
کنار هم قرار گرفتن این ابزارها میتواند انتشار اطلاعات را در چند نقطه متوقف کند. شهروند پیش از ارسال یک تصویر، ناشر پیش از انتشار آن و ارائهدهنده خدمت پیش از ادامه میزبانی، هر کدام ناچار به ارزیابی خطر میشوند. هرچه مرزها نامطمئنتر و هزینه تخلف بیشتر باشد، احتمال کنار گذاشتن فعالیت نیز افزایش مییابد.
دشواری تشخیص مرز فعالیت مجاز و ممنوع میتواند پرهیز از مشارکت را برای شهروند یا شرکت کمهزینهتر جلوه دهد. خودسانسوری در چنین وضعیتی میتواند پیش از حذف محتوا، مسدودسازی یا تشکیل پرونده آغاز شود.
برای افکار عمومی، هزینه این روند کاهش امکان دسترسی به روایتهای مستقل است. وقتی ثبت و انتشار یک مسئله عمومی پرخطر شود، اطلاعات کمتری برای بررسی عملکرد نهادها، راستیآزمایی گفتههای مقامها و پیگیری مطالبات شهروندان باقی میماند.
محدودیتهای دسترسی، انتشار و ارتباط، حتی در صورت نبود هماهنگی کامل میان نهادها، میتوانند یکدیگر را تقویت کنند. در این صورت، سنجش آزادی اینترنت فقط با شمار سایتهای مسدود شده یا کاربران محکومشده ممکن نخواهد بود؛ گزارشهایی که نوشته نمیشوند، همکاریهایی که شکل نمیگیرند و اطلاعاتی که به افکار عمومی نمیرسند نیز بخشی از نتیجهاند.